Kai automobilis tampa taikiniu: kodėl tai rimčiau nei atrodo
Prisiminkite tą jausmą, kai pirmą kartą automobilis atrakino duris be rakto – tiesiog paspaudei mygtuką ant raktuko ir viskas. Atrodė kaip magija. Dabar pagalvokite, kad tą patį gali padaryti ir kažkas kitas, tik be jokio raktuko rankoje. Šiuolaikinis automobilis – tai ne tik variklis ir keturi ratai. Tai judantis kompiuteris, pilnas jutiklių, bevielio ryšio modulių, programinės įrangos, debesų paslaugų ir dar daugybės technologijų, kurių dauguma vairuotojų net neįtaria esant po kapotu.
Kibernetinis saugumas automobilių pramonėje – tai tema, apie kurią dar prieš dešimt metų kalbėjo tik saujelė specialistų konferencijose. Šiandien tai realus iššūkis, su kuriuo susiduria gamintojai, draudikai, teisėsaugos institucijos ir, žinoma, patys vairuotojai. Ir nors Lietuvoje šis klausimas dar nėra tapęs kasdienine diskusija, situacija keičiasi greičiau nei daugelis norėtų pripažinti.
Kiek kompiuterių važiuoja kartu su jumis
Vidutinis šiuolaikinis automobilis turi nuo 30 iki 100 elektroninių valdymo blokų (ECU – Electronic Control Units). Aukščiausios klasės modeliai, tokie kaip naujausios kartos BMW 7 serija ar Mercedes-Benz S klasė, gali turėti ir daugiau nei 150 tokių blokų. Kiekvienas jų valdo tam tikrą funkciją: variklio darbą, stabdžių sistemą, oro pagalves, klimato kontrolę, vairavimo stiprintuvą, langų pakėliklus ir t.t.
Visa ši elektronika bendrauja tarpusavyje per vidines duomenų magistrales – dažniausiai CAN (Controller Area Network) protokolu, kuris buvo sukurtas dar 1980-aisiais ir, beje, nebuvo projektuotas turint omenyje kibernetinį saugumą. Tai reiškia, kad jei kas nors gauna prieigą prie šios magistralės, jis gali siųsti komandas bet kuriam automobilio komponentui. Bet kuriam.
Be to, šiuolaikiniai automobiliai turi daugybę bevielio ryšio sąsajų:
- Bluetooth – muzikai, skambučiams, telefonų sujungimui
- Wi-Fi – keleivių interneto prieigai, programinės įrangos atnaujinimams
- 4G/5G – telematikai, navigacijai, gamintojo paslaugoms
- TPMS (padangų slėgio stebėjimo sistema) – radijo dažniais siunčia duomenis
- Keyless entry – beraktė prieiga per radijo signalus
- OBD-II prievadas – diagnostikos jungtis, prie kurios gali jungtis išoriniai įrenginiai
- V2X ryšys – automobilių bendravimas tarpusavyje ir su infrastruktūra
Kiekviena iš šių sąsajų – tai potencialus įėjimo taškas žmogui, kuris nori patekti į jūsų automobilio sistemas. Ir tai nėra teorija – tai jau buvo įrodyta praktiškai ne kartą.
Realūs atvejai, kurie privertė pramonę prabusti
2015 metai tapo lūžio tašku. Saugumo tyrėjai Charlie Miller ir Chris Valasek demonstravo žurnalistui Andy Greenbergui, kaip per interneto ryšį jie gali perimti Jeep Cherokee valdymą – automobilis važiavo greitkeliu, o tyrėjai sėdėjo namuose su nešiojamaisiais kompiuteriais. Jie įjungė oro kondicionierių, pakeitė radijo stotį, įjungė valytuvus, o galiausiai – išjungė variklį ir perkėlė transmisiją į neutralią padėtį. Vairuotojas negalėjo nieko padaryti.
Chrysler po šio incidento turėjo atšaukti 1,4 milijono automobilių programinės įrangos atnaujinimui. Tai buvo pirmas toks atvejis istorijoje, kai automobilis buvo atšaukiamas dėl kibernetinio saugumo spragos.
Bet tai nebuvo paskutinis atvejis. Štai keletas kitų, mažiau žinomų, bet ne mažiau reikšmingų:
Tesla Model S (2016) – Kinijos „Keen Security Lab” tyrėjai sugebėjo nuotoliniu būdu valdyti stabdžius, veidrodėlius ir kitas sistemas. Tesla per 10 dienų išleido atnaujinimą – tai vienas greičiausių atsakymų pramonėje.
BMW (2015) – ADAC (Vokietijos automobilių klubas) atskleidė, kad per BMW ConnectedDrive sistemą galima atrakinti duris. Problema paveikė apie 2,2 milijono automobilių.
Volkswagen grupė (2016) – tyrėjai iš Birminghamo universiteto parodė, kad milijonai automobilių su „Megamos Crypto” imobilaizeriu gali būti užvesti be rakto, nes kriptografijos algoritmas buvo silpnas.
Relay atakos Lietuvoje ir visoje Europoje – tai ne mokslinė fantastika, o kasdienė realybė. Vagys naudoja signalo stiprintuvus, kad pratęstų beraktės prieigos raktuko signalą ir apgautų automobilį, jog raktukas yra šalia. Tokiu būdu Europoje vagiami tūkstančiai automobilių kasmet, ir Lietuva nėra išimtis.
Kaip iš tikrųjų vyksta automobilio įsilaužimas
Populiariojoje kultūroje įsilaužimas į automobilį atrodo kaip filmuose – kažkas paspaudžia kelis mygtukus ir viskas įvyksta per sekundes. Realybė yra sudėtingesnė, bet ir ne tokia tolima nuo to, ko bijome.
Yra keletas pagrindinių atakos vektorių, apie kuriuos verta žinoti:
Fizinė prieiga per OBD-II prievadą. Tai diagnostikos jungtis, esanti po vairo (dažniausiai kairėje pusėje). Prie jos gali jungtis bet kas – draudimo kompanijų telematikos įrenginiai, mechanikų diagnostikos prietaisai, bet taip pat ir piktavaliai. Jei kas nors turi fizinę prieigą prie jūsų automobilio (pvz., servise), jis gali prijungti įrenginį, kuris vėliau leis nuotolinę prieigą arba tiesiog nukopijuos raktuko kodą.
Relay ataka (signalo perdavimas). Veikia taip: vienas vagis stovi prie jūsų namų durų su signalo stiprintuvu, kitas – prie automobilio. Pirmasis „pagauna” silpną raktuko signalą iš jūsų kišenės ar rankinės ir perduoda antrajam. Automobilis „mano”, kad raktukas yra šalia, ir atsirakina. Visas procesas trunka sekundes. Tokia ataka nepaliko jokių pėdsakų – jokio sulaužyto lango, jokio sugadinto spynos cilindro.
Infotainment sistemos atakos. Kai prijungiate USB atmintinę su muzika arba jungiatės per Bluetooth, jūsų automobilio infotainment sistema skaito duomenis. Jei toje atmintinėje yra specialiai sukurtas failas, jis gali išnaudoti programinės įrangos spragą ir įgyti prieigą prie sistemos. Iš ten – kelias į kitas sistemas gali būti atviras.
Programinės įrangos atnaujinimų klastojimas. Daugelis šiuolaikinių automobilių gauna atnaujinimus OTA (Over-The-Air) būdu – tiesiog per interneto ryšį. Jei šis procesas nėra tinkamai apsaugotas, teoriškai galima „pasiūlyti” automobiliui klaidingą atnaujinimą su kenksmingu kodu.
Trečiųjų šalių programėlės ir prietaisai. Draudimo telematikos donglai, pigūs OBD-II skaitytuvai iš interneto parduotuvių, automobilių programėlės – visa tai gali būti silpnoji grandis. Kai kurie pigūs Kinijos gamybos OBD-II prietaisai buvo aptikti turintys atviras Bluetooth jungtis, per kurias galima prisijungti be jokio slaptažodžio.
Elektromobiliai ir autonominiai automobiliai: nauja grėsmių dimensija
Jei manėte, kad tradiciniai automobiliai turi problemų, elektromobiliai ir autonominiai automobiliai prideda visiškai naują sudėtingumo lygį. Ir tai nereiškia, kad jie nesaugesni – tiesiog grėsmių kraštovaizdis yra kitoks ir platesnis.
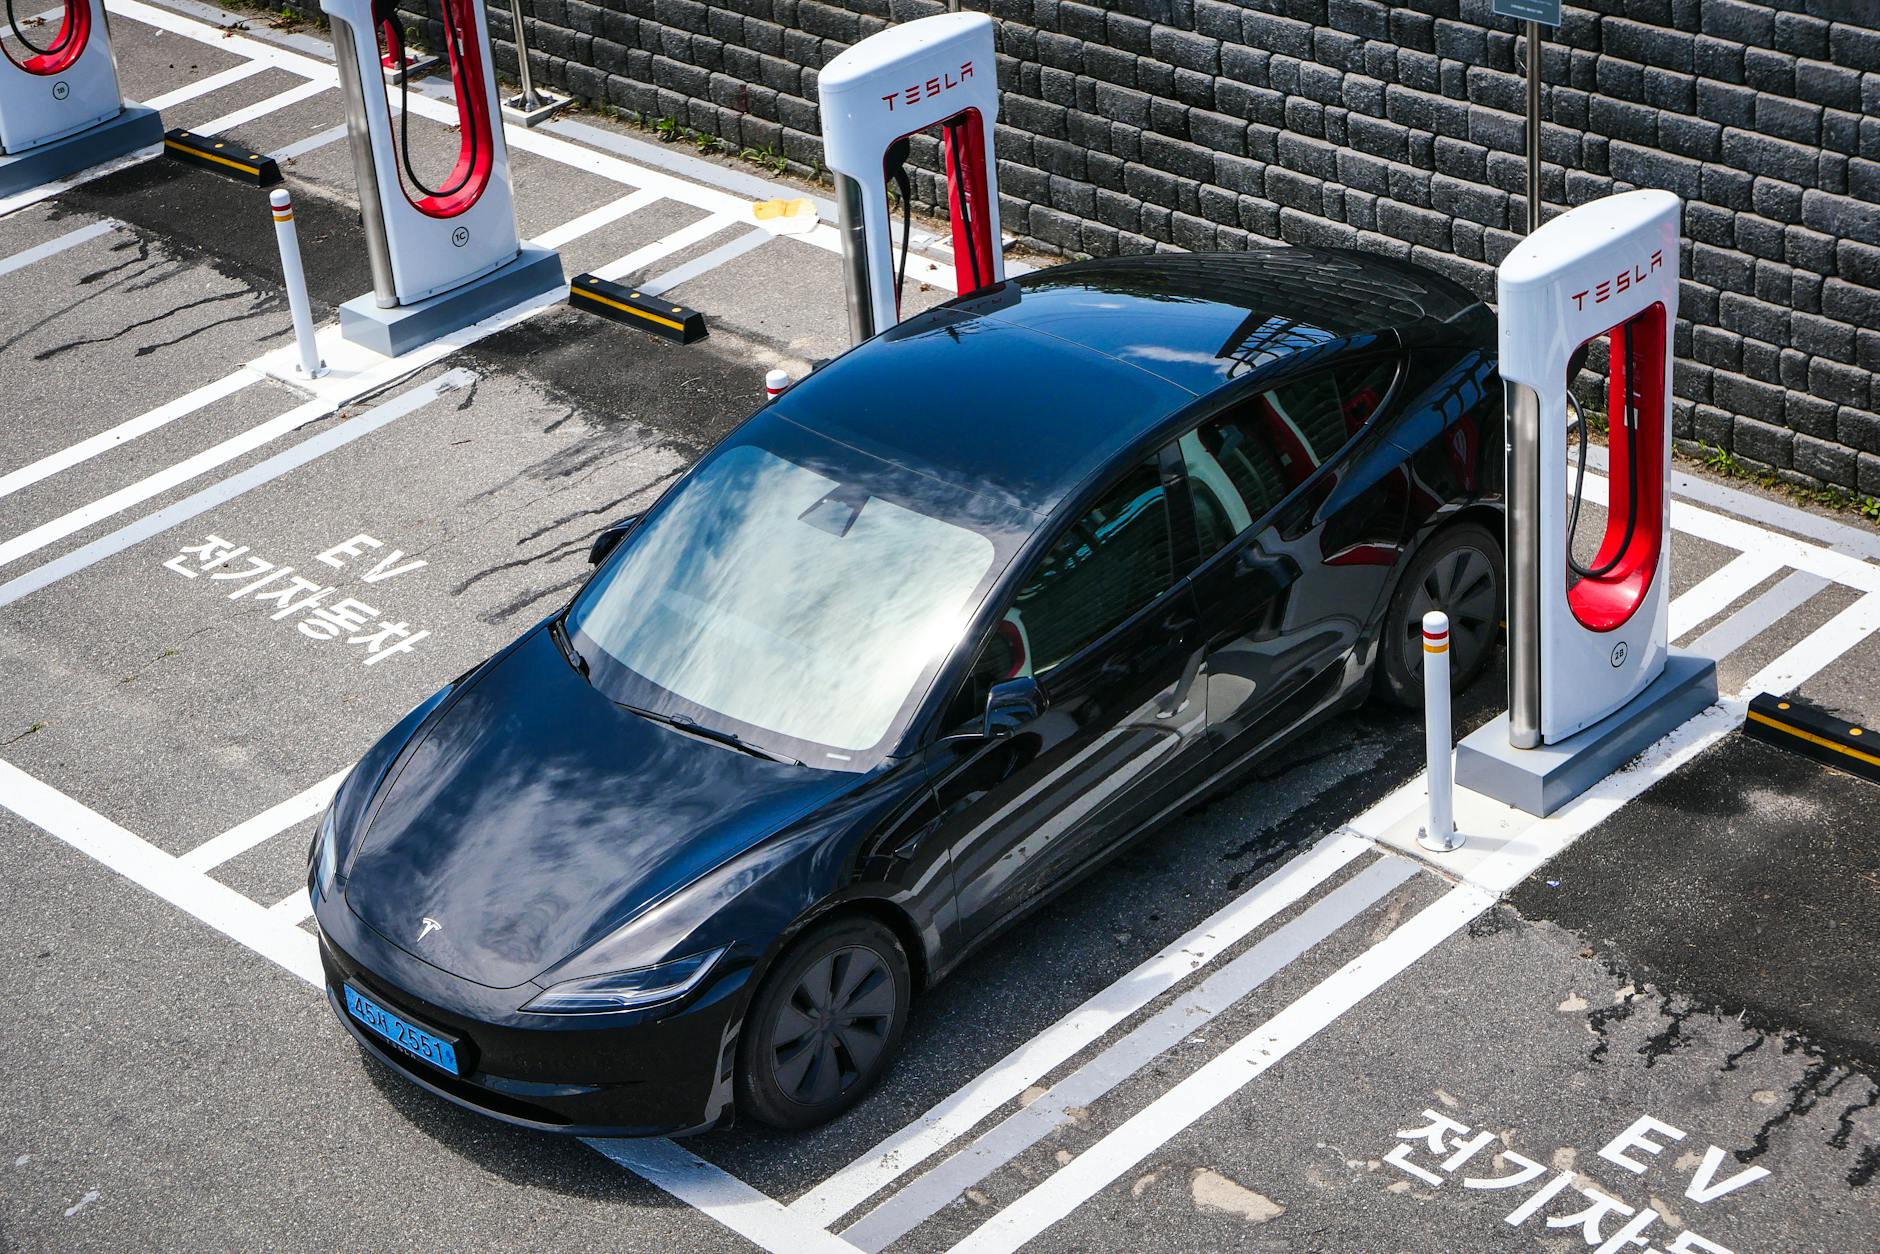
Elektromobiliai, ypač Tesla, nuolat bendrauja su gamintojo serveriais. Tai leidžia gauti OTA atnaujinimus, stebėti automobilio būklę, planuoti įkrovimą ir dar daugybę dalykų. Bet tai taip pat reiškia, kad automobilis visada yra prisijungęs prie interneto. Visada. Ir jei gamintojo serveriai būtų pažeisti – teoriškai galima siųsti komandas milijonams automobilių vienu metu.
Įkrovimo infrastruktūra – dar vienas galvos skausmas. Viešos įkrovimo stotelės bendrauja su automobiliu per CCS, CHAdeMO ar kitus protokolus. Tyrėjai jau parodė, kad kai kurios įkrovimo stotelės turi saugumo spragų, per kurias galima ne tik pavogti mokėjimo duomenis, bet ir potencialiai paveikti automobilio sistemas.
Autonominiai automobiliai – tai atskiras pokalbis. Jie naudoja:
- LiDAR – lazerinį atstumų matavimą
- Radaro sistemas
- Kameras – dažnai su kompiuterinės regos algoritmais
- GPS ir žemėlapių duomenis
- V2X ryšį su kitais automobiliais ir infrastruktūra
Tyrėjai parodė, kad autonominių automobilių jutiklius galima apgauti. Pvz., specialiai sukurti lipdukai ant kelio ženklų gali priversti automobilį juos neteisingai interpretuoti. Lazeriniai impulsai gali „apakinti” LiDAR. Tai vadinamos „adversarial attacks” – atakos prieš dirbtinio intelekto sistemas. Ir nors kol kas tai daugiausia laboratoriniai eksperimentai, kelias nuo laboratorijos iki realaus pasaulio gali būti trumpesnis nei norėtume.
Ką daro gamintojai ir ką turėtų daryti
Automobilių pramonė pagaliau rimtai žiūri į kibernetinį saugumą – bet tai įvyko ne savaime, o dėl spaudimo iš tyrėjų, reguliatorių ir visuomenės. 2021 metais įsigaliojo JT ECE R155 reglamentas, kuris reikalauja, kad visi nauji automobiliai, parduodami Europoje (ir daugelyje kitų šalių), atitiktų kibernetinio saugumo standartus. Tai reiškia, kad gamintojai privalo:
- Atlikti rizikos vertinimą ir valdyti kibernetines grėsmes per visą automobilio gyvavimo ciklą
- Turėti procesus greitam reagavimui į aptiktas spragas
- Užtikrinti saugius OTA atnaujinimus
- Dokumentuoti visą programinę įrangą ir jos kilmę
Tesla šioje srityje tradiciškai laikoma lyderė – jie turi oficialią „bug bounty” programą, kur saugumo tyrėjai gali pranešti apie rastas spragas ir gauti atlygį. Tai skatina „baltąją” saugumo tyrėjų bendruomenę dirbti su gamintojais, o ne prieš juos.
Kiti gamintojai taip pat juda ta kryptimi, bet skirtingu greičiu. Volkswagen grupė, BMW, Mercedes-Benz turi dedikuotas kibernetinio saugumo komandas. Mažesni gamintojai ir ypač tiekėjų grandinė – tai vis dar silpnoji vieta. Automobilis gali turėti puikiai apsaugotą pagrindinę sistemą, bet jei vienas iš šimtų komponentų tiekėjų naudoja seną, neapsaugotą programinę įrangą – tai tampa įėjimo tašku.
Praktiniai patarimai vairuotojui: ką galite padaryti jūs
Gerai, teorija – teorija, bet ką konkrečiai gali padaryti paprastas vairuotojas, kad apsaugotų savo automobilį? Daugiau nei manote.
Beraktės prieigos apsauga. Jei jūsų automobilis turi keyless entry sistemą, investuokite į Faraday dėžutę raktukui – tai metalinė dėžutė, kuri blokuoja radijo signalus. Kainuoja nuo kelių iki keliasdešimt eurų, bet gali apsaugoti nuo relay atakos. Taip pat galite laikyti raktuką šaldytuve (metalas blokuoja signalą) arba specialiame apsauginiame maišelyje. Paprastas testas: pastatykite automobilį, padėkite raktuką į dėžutę ir pabandykite atrakinti – jei neveikia, dėžutė dirba.
OBD-II prievado apsauga. Jei naudojate draudimo telematikos prietaisą ar kitą OBD-II donglą, įsitikinkite, kad jis yra patikimos gamintojo. Pigūs, nežinomų gamintojų prietaisai gali būti saugumo rizika. Jei naudojate tokį prietaisą tik retkarčiais (pvz., diagnostikai), ištraukite jį, kai nebereikalingas. Taip pat galima įsigyti OBD-II prievado užraktą – fizinę apsaugą, kuri neleidžia prie jo prisijungti be raktelio.
Programinės įrangos atnaujinimai. Tai gali skambėti paradoksaliai – juk kalbame apie OTA atnaujinimų riziką. Bet realybėje atnaujinimai dažniausiai taisomi saugumo spragos, o ne sukuriamos naujos. Atidėlioti atnaujinimus – blogiau nei juos diegti. Tiesiog įsitikinkite, kad atnaujinimus gaunate iš oficialaus gamintojo, o ne iš neaiškių šaltinių.
Atsargiai su USB ir Bluetooth. Nejunkite atsitiktinių USB atmintinių prie automobilio infotainment sistemos. Jei servise ar automobilių plovykloje kas nors siūlo „prijungti” kažką prie jūsų automobilio – klauskite, kam. Bluetooth ryšį išjunkite, kai nenaudojate – tai sumažina atakos paviršių.
Trečiųjų šalių programėlės. Daugelis gamintojų turi oficialias programėles automobilio valdymui. Naudokite tik jas. Jei matote trečiųjų šalių programėlę, kuri žada daugiau funkcijų – būkite atsargūs. Tokios programėlės gali reikalauti prieigos prie jūsų automobilio paskyros duomenų, o tai yra rizika.
Fizinis saugumas.. Tai skamba seniai, bet vis dar aktualu: automobilis su papildomu mechanine vairo spyna ar imobilaizeriu yra mažiau patrauklus taikinys net ir elektroninėms atakoms. Relay ataka leidžia atrakinti ir užvesti automobilį, bet jei yra papildoma mechaninė kliūtis – vagys dažnai tiesiog ieško lengvesnio taikinio.
Draudimas ir stebėjimas. Kai kurios draudimo kompanijos jau siūlo produktus, apimančius kibernetines rizikas. Taip pat verta apsvarstyti GPS stebėjimo prietaisą – ne OBD-II tipo, o atskirą, paslėptą. Jei automobilis vis tiek bus pavogtas, bent jau bus galimybė jį surasti.
Ateities keliai: kai automobilis žinos apie jus daugiau nei jūs pats
Kibernetinis saugumas automobilių srityje – tai ne statinė problema, kurią galima išspręsti vieną kartą ir pamiršti. Tai nuolat besivystantis iššūkis, nes technologijos juda į priekį, o kartu su jomis – ir grėsmės.
Artimiausioje ateityje automobiliai rinks dar daugiau duomenų. Jau dabar kai kurie modeliai fiksuoja vairavimo įpročius, dažniausiai lankomas vietas, keleivių skaičių, net emocijų atpažinimą per kameras salone. Visa ši informacija yra vertinga – ir ne tik gamintojams. Ji vertinga draudikams, reklamuotojams, o blogiausiu atveju – ir nusikaltėliams.
V2X (Vehicle-to-Everything) technologijos, kai automobiliai bendraus tarpusavyje ir su kelio infrastruktūra, atvers naujus horizontus tiek efektyvumui, tiek saugumui kelyje. Bet tai taip pat reiškia, kad vienas pažeistas automobilis ar infrastruktūros elementas gali paveikti visą tinklą. Įsivaizduokite: jei kas nors sugebėtų siųsti klaidingus signalus V2X tinkle, galėtų sukelti eismo spūstis, avarijas ar dar blogiau.
Tačiau yra ir optimizmo priežasčių. Dirbtinis intelektas ir mašininis mokymasis jau naudojami anomalijų aptikimui automobilio sistemose – kai elgsena nukrypsta nuo normos, sistema gali perspėti arba imtis apsauginių veiksmų. Kriptografija tobulėja, ir nauji protokolai yra daug saugesni nei senasis CAN. Reguliavimo aplinka griežtėja, o tai verčia gamintojus investuoti į saugumą ne kaip papildomą funkciją, o kaip pagrindinį reikalavimą.
Galiausiai, kibernetinis saugumas automobilyje – tai ne tik technologijų klausimas. Tai kultūros klausimas. Tiek gamintojų, tiek vairuotojų. Kol vairuotojai manys, kad tai „kažkieno kito problema”, ir kol gamintojai žiūrės į saugumą kaip į išlaidas, o ne investiciją – spragos išliks. Bet kuo daugiau žmonių supranta šias grėsmes ir reikalauja atsakingų sprendimų, tuo greičiau pramonė juda teisinga kryptimi. O jūs, perskaitę šį straipsnį, jau esate žingsnį priekyje.